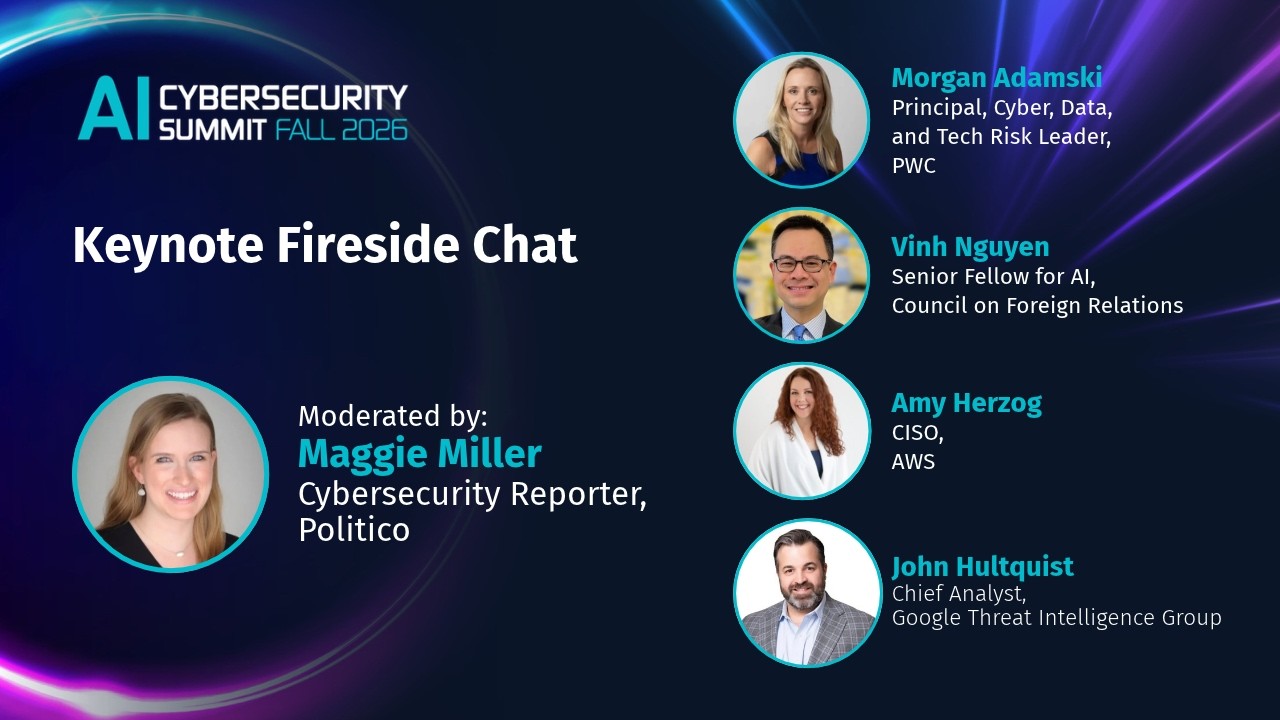
Fireside Chat with Keynote Speakers | Day 1
Discussion au coin du feu avec les conférenciers principaux | Jour 1
Historique des titres
- Fireside Chat with Keynote Speakers | Day 1 — observé le 20261103-1937 UTC (YouTube)
Mots-clés
Résumé
145 mots
Évaluation critique
Valeur des informations & solidité de l’argumentation
La valeur de la discussion réside dans les perspectives variées des panélistes issus de l’industrie, du conseil et du gouvernement. Les arguments s’appuient sur des expériences concrètes, comme l’optimisme de John Hultquist sur la résolution des vulnérabilités, les préoccupations de Morgan Adamski concernant les organisations cyber-défavorisées et l’appel de Vinh Nguyen pour une meilleure télémétrie. Le panel défend efficacement l’idée que vitesse et sécurité ne sont pas opposées, et que des contrôles déterministes autour de l’IA non déterministe sont essentiels. Ils soulignent l’importance de la transparence et de la collaboration, comme le montre le débat sur la divulgation des failles PHP. Le raisonnement est cohérent, bien que certaines affirmations relèvent davantage de l’anecdote que de preuves formelles.
Rigueur scientifique, qualité des sources, adéquation du titre
La rigueur est modérée : les panélistes citent leurs expériences et des événements récents mais ne fournissent pas de sources formelles. Le titre ‘Discussion au coin du feu avec les conférenciers principaux’ est précis, car il décrit un format de panel informel. La session s’inscrit dans un sommet, les sources sont donc les expertises des intervenants plutôt que des références externes. La discussion est actuelle, mentionnant des incidents récents comme ‘Black October’ et la brèche Hugging Face, mais manque de détails techniques approfondis. Dans l’ensemble, l’adéquation titre/contenu est bonne et la crédibilité est assurée par les positions des intervenants.
231 mots
Adéquation titre / contenu
Le titre reflète bien le contenu : une discussion informelle entre conférenciers et une modératrice sur des sujets de cybersécurité IA.
Qualité & fiabilité
8/10
Panel d'experts reconnus en cybersécurité et IA, mais discussion d'opinions sans références formelles, basée sur l'expérience et l'actualité.
Moments clés
Repères établis par PSI à partir de la transcription : le créateur n'a pas défini de chapitres.
- Introduction des panélistes par la modératrice Maggie Miller (Politico).
- Discussion sur la montagne de vulnérabilités et la capacité à les traiter.
- Débat sur les failles PHP, le rôle de l'IA dans la découverte de vulnérabilités et les défis du patching.
- Échange sur l'incident Hugging Face, le confinement des modèles et la nécessité d'une isolation robuste.
- Discussion sur la gouvernance mondiale de l'IA, les rôles des États et les stratégies de déploiement des modèles.
Sources citées
- SANS AI Cybersecurity Summit Spring 2027 — Lien de la description vers le prochain sommet SANS AI Cybersecurity Spring 2027, mentionné en fin de session.
Apport & nouveautés
La vidéo offre une discussion experte de haut niveau sur les défis actuels de la sécurité de l’IA, mettant en lumière des préoccupations pratiques comme l’identité des agents, l’observabilité et l’économie de la gestion des vulnérabilités. Elle insiste sur la nécessité de contrôles déterministes autour des systèmes IA et appelle à une plus grande transparence dans les processus de divulgation. L’aspect novateur réside dans la convergence des perspectives de sécurité d’entreprise et de gouvernance de l’IA au sein de grandes organisations.
Pour aller plus loin :
- Artificial intelligence safety — Concept central au débat sur la gouvernance des IA et les mesures de sécurité.
- Sandbox (computer security) — Pertinent pour discuter des mesures d’isolation des modèles, évoquées lors de l’incident Hugging Face.
- Observability — Clé pour la surveillance des systèmes agents, un point souligné par Vinh Nguyen.
- Threat intelligence — Pour comprendre le rôle des équipes comme Google Threat Intelligence dans la chasse aux attaquants.
155 mots
Profil radar
Le profil radar montre des scores élevés en qualité et fiabilité grâce aux experts, mais une quantité d'information modérée et un niveau technique intermédiaire. La discussion privilégie les opinions éclairées plutôt que des données quantitatives.